Безопасность
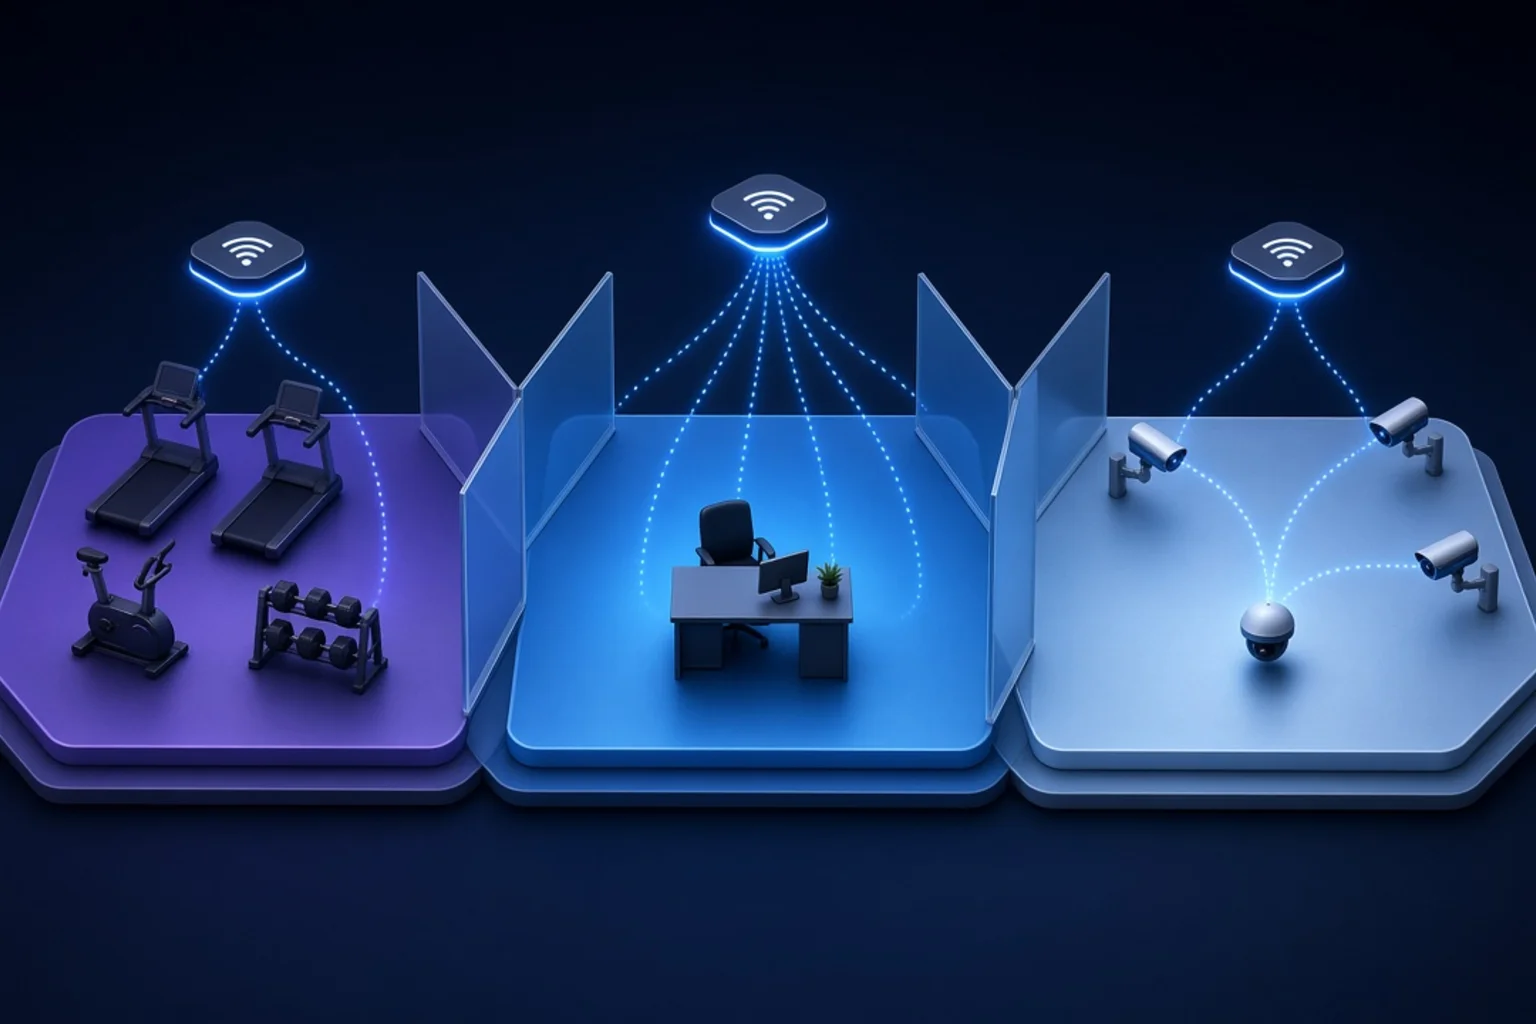
Гостевой Wi‑Fi в фитнес-клубе — сегментация и безопасность
Материал подготовлен с участием ИИ, проверен редакцией.
Гостевой Wi‑Fi в клубе давно стал нормой: гость ждёт тренировку в зоне отдыха, включает музыку, смотрит ролик, иногда оплачивает продление с телефона. Для репутации это плюс. Для ИТ — отдельная зона риска, если сеть устроена «как дома»: один роутер, один пароль, все устройства в одной подсети с кассой и камерами.
На ресепшене в тот же момент идёт учёт абонементов, печатаются чеки, может работать 1С:Фитнес. Служебные ноутбуки ходят на сервер, в облако, в банк-эквайринг. Если гостевой трафик не отгорожен, достаточно одного заражённого телефона в общей сети — и разговор уже не про «медленный интернет», а про простой кассы в час пик.
Что обычно ломается при «простом» Wi‑Fi
Частая схема: интернет от провайдера, бытовой или полупрофессиональный роутер, пароль на стикере у администратора. Гости довольны, пока не начинают жаловаться на скорость. Персонал подключает рабочие ноутбуки к той же сети «потому что так проще». Камеры и контроллер СКУД иногда тоже оказываются «в общем котле» — потому что некому было заранее нарисовать схему.
Последствия предсказуемы. Гостевой трафик забивает канал, и страдает не только YouTube, но и облачная касса. Соседние устройства в одной подсети теоретически видят друг друга — это уже вопрос информационной безопасности, а не удобства. А если кто-то подберёт или сольёт пароль, в сеть попадает кто угодно с улицы — в том числе в вечерние часы, когда администратор занят залом.
Хорошая новость: для одной-двух площадок не обязательно строить «корпоративный дата-центр». Достаточно осознанно разделить роли сети и зафиксировать правила, кто куда подключается.
Сегментация — не ради галочки
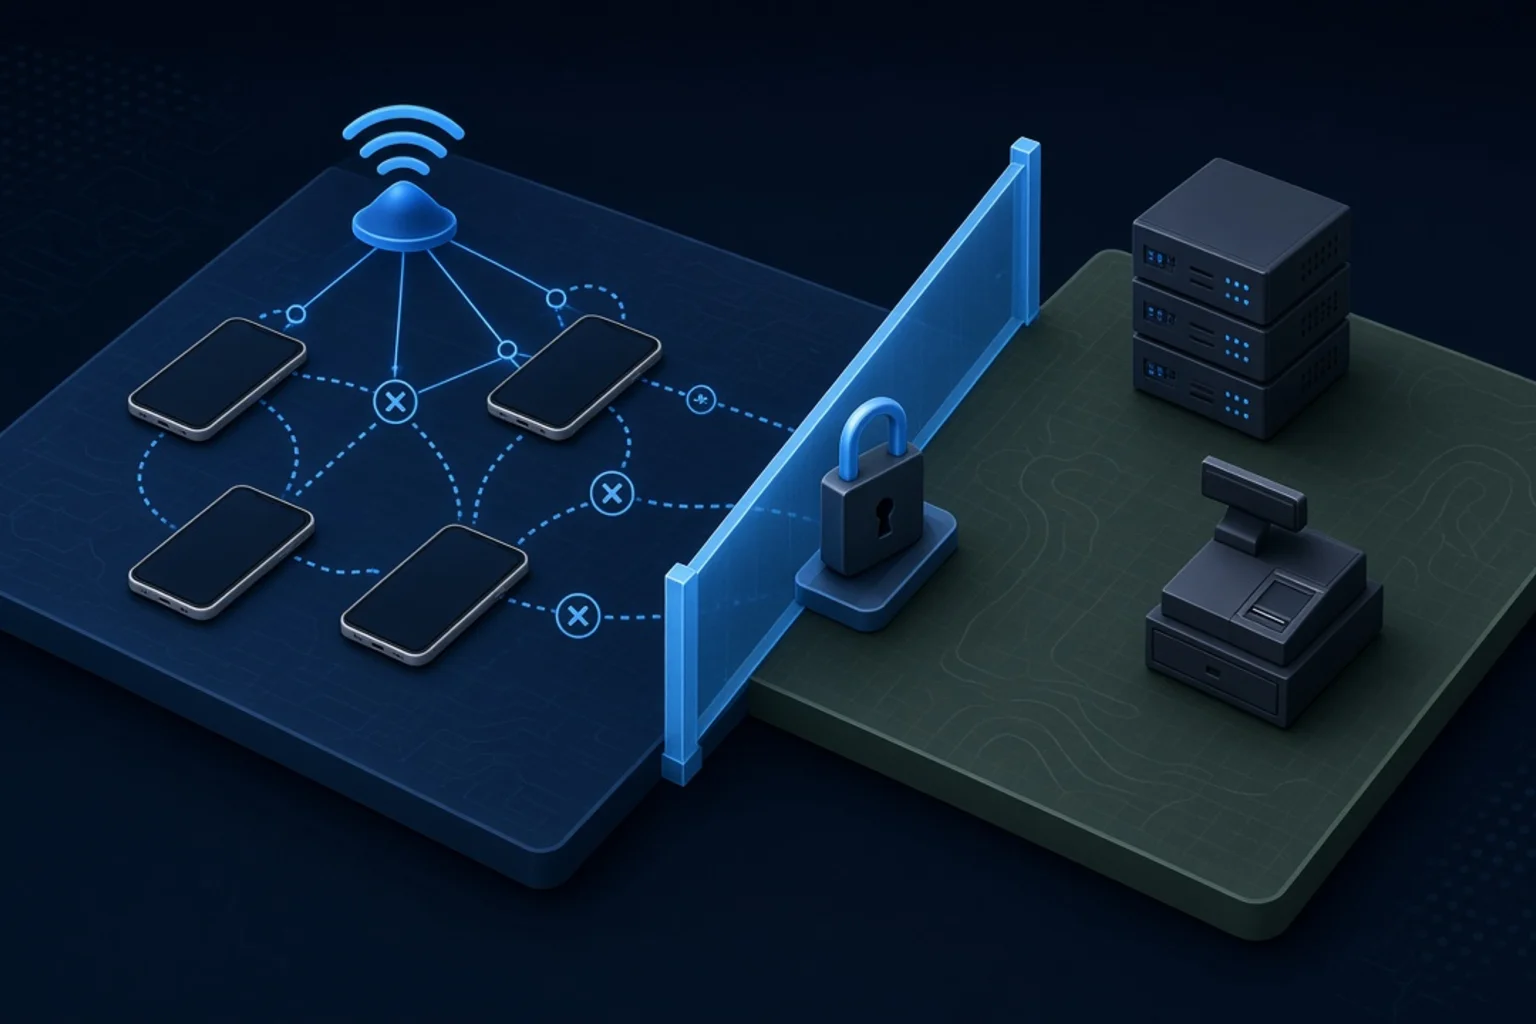
Базовый принцип: гостевой, служебный и технический контуры не должны смешиваться без необходимости.
Гостевой Wi‑Fi — только интернет «наружу», без доступа к серверам, кассам, камерам, принтерам. Обычно это отдельное имя Wi‑Fi-сети, отдельная подсеть (VLAN), иногда страница входа в интернет с короткой авторизацией и лимитом скорости. Цель не усложнить жизнь гостю, а не дать его устройству «соседство» с учётом.
Служебный Wi‑Fi — для сотрудников: планшеты тренеров, мобильные кассы, ноутбуки администрации. Здесь строже пароли, желательно WPA3 или WPA2-Enterprise, если объём оправдывает. Доступ к внутренним ресурсам — по правилам, а не «всем всё».
Технический контур — камеры, СКУД, иногда IP-телефония. Его лучше не отдавать гостям и не смешивать с тяжёлым гостевым трафиком. При проектировании сетей и Wi‑Fi обычно начинают с такой карты: что где сидит и что нельзя трогать при «быстром улучшении сигнала».
Проводная сеть на ресепшене и в серверной/кладовой с ПК почти всегда остаётся отдельной историей: касса и 1С надёжнее на кабеле, Wi‑Fi — для мобильности, а не для единственного канала выручки.
Страница входа в интернет, изоляция клиентов, политика паролей
После подключения к Wi‑Fi гость иногда видит страницу «войти в интернет»: правила пользования, согласие, лимит сессии, иногда минимум данных для связи (с учётом 152‑ФЗ и вашей политики конфиденциальности). Это не замена сегментации, но полезное дополнение.
Изоляция клиентов (когда устройства гостей не видят друг друга в одной Wi‑Fi-сети) снижает риск, что один гость «заглянет» на чужое устройство. Для гостевой сети это разумная настройка по умолчанию.
Пароль на стене в зоне отдыха живёт вечно и копируется в мессенджерах. Если менять его неудобно, имеет смысл либо страница входа в интернет с отдельной логикой доступа, либо ротация пароля и отдельная гостевая сеть без доступа к внутренним системам. Служебный пароль — только сотрудникам, с процедурой при увольнении.
С чего начать на одной площадке
Не обязательно сразу покупать стойку оборудования. Практичный порядок такой.
Сначала инвентаризация: какие SSID есть, что к чему подключено, где касса и база 1С, есть ли удалённый доступ для франчайзи или бухгалтерии. Потом — целевая схема: минимум две подсети (гость / служебный и техника), гостям — только выход в интернет, изоляция клиентов включена. Затем — точки доступа и коммутатор с поддержкой VLAN (часто достаточно уровня «умный офис», без оборудования «на весь торговый центр»).
Параллельно стоит проверить DNS, фильтрацию явно вредоносного трафика на периметре и то, не торчит ли админка роутера в интернет. Это мелочи, пока не становятся входной точкой.
Если у вас сеть клубов, правила должны повторяться на каждой точке: одинаковые имена SSID, одна логика сегментов, единый способ выдачи доступа персоналу. Иначе при открытии новой площадки снова появится «свой уникальный Wi‑Fi», и централизованная поддержка превратится в угадайку.
Когда достаточно проекта, а когда — сопровождения
Разовая настройка закрывает запуск: сегменты, точки, portal, документация для администраторов. Сопровождение нужно, если площадок несколько, персонал меняется, провайдер или оборудование меняются, а жалобы на сеть — регулярный фон. Тогда выгоднее ИТ-аутсорсинг с сетевым контуром, чем каждый раз вызывать «знакомого настроить роутер».
Гостевой Wi‑Fi не обязан быть «бесплатным подарком без правил». Он может быть быстрым, простым для гостя и при этом не подставлять кассу и учёт.
Если хотите спокойно разобрать текущую схему и понять, что отделить в первую очередь, напишите нам — посмотрим на вашу площадку или сеть и предложим шаги без лишней теории.