Инфраструктура
WireGuard для удалённой поддержки
Материал подготовлен с участием ИИ, проверен редакцией.
Удалённая поддержка часто начинается с простого вопроса: «как подключиться к компьютеру администратора?» Самый быстрый ответ — открыть RDP наружу, поставить простой пароль и надеяться, что никто лишний не заметит. Для бизнеса это почти всегда плохая сделка. Удобство появляется сразу, риск — тоже сразу, просто его не видно в первый день.
WireGuard помогает сделать иначе: подрядчик подключается через VPN, видит только нужные узлы и не требует белого RDP на каждой площадке. Для сети фитнес-клубов, терм, салонов или небольших офисов это практичный способ дать доступ к 1С, кассам, серверу, камерам или внутренней панели без публикации всего в интернет.
VPN не решает все вопросы безопасности, но даёт правильную входную дверь. Остальное зависит от правил.
Почему белый RDP опасен
RDP, открытый в интернет, быстро попадает в поле зрения ботов. Они пробуют пароли, ищут старые версии, шумят в журналах и ждут слабое место. Даже если пароль сложный, вы всё равно держите сервис удалённого рабочего стола на публичной витрине.
Для одной временной задачи это иногда кажется приемлемым: «откроем на час». Но временные правила любят оставаться навсегда. Через полгода никто не помнит, зачем проброшен порт на роутере, а он всё ещё доступен снаружи.
Поддержка через AnyDesk или похожие инструменты может быть удобна для рабочих мест, но не заменяет сетевой контур. Если подрядчику нужен регулярный доступ к серверам, NVR, 1С или оборудованию, лучше управлять этим централизованно.
Как WireGuard меняет схему
WireGuard создаёт зашифрованный туннель между устройством подрядчика и вашей инфраструктурой. У каждого участника свой ключ. Доступ можно выдать, ограничить и отозвать без смены паролей на всех серверах.
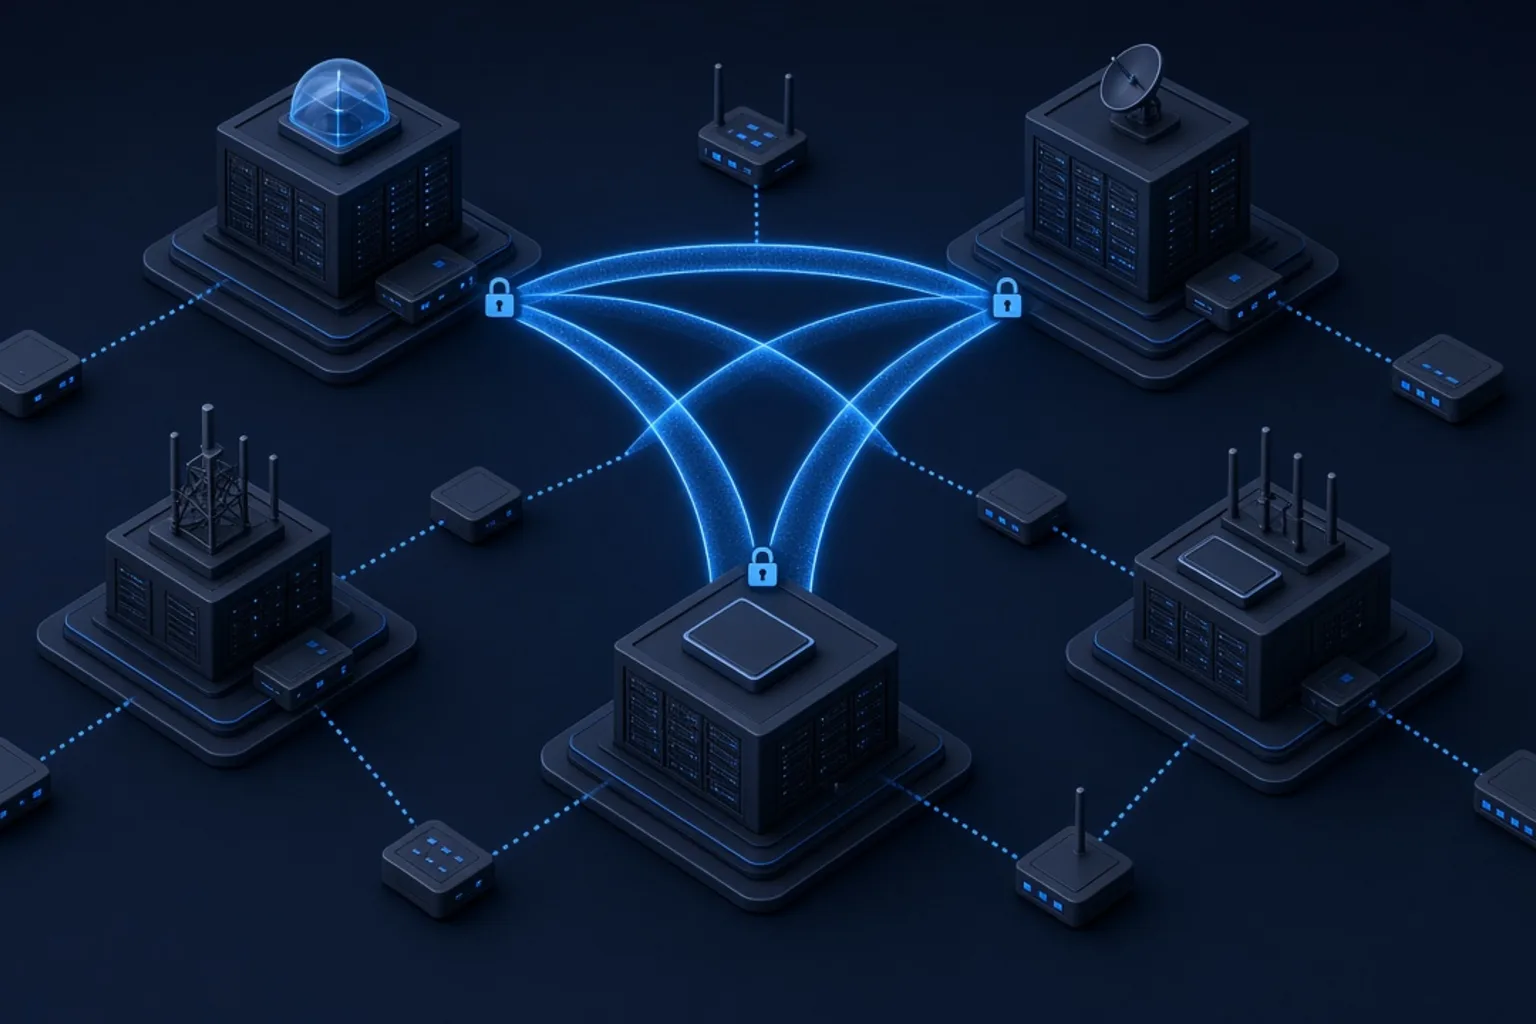
Для площадок без белого IP есть разные архитектуры. Можно держать центральный VPN-сервер на VPS, а клубы сами подключаются к нему как клиенты. Тогда подрядчик тоже подключается к центральной точке и через маршруты попадает в нужную площадку. Это удобно, когда объекты находятся за NAT и провайдер не даёт статический адрес.
Важно не путать VPN с «полным доступом ко всему». Хорошая настройка отвечает на вопрос: кому, куда и зачем. Подрядчик по кассам не должен автоматически видеть камеры, бухгалтерский сервер и гостевой Wi‑Fi. Сегментация сети остаётся важной, как и в теме гостевого Wi‑Fi.
Ключи, пользователи и отключение
У каждого подрядчика и устройства должен быть отдельный ключ. Не один общий support.conf, который пересылают в мессенджере всем специалистам. Отдельный ключ легко отключить, если человек больше не работает с вами или ноутбук потерян.
Конфигурации лучше хранить как секреты, а не в общей папке. Если нужно передать доступ, делайте это через защищённый канал и фиксируйте, кому он выдан. Для временных работ можно заранее поставить дату пересмотра: доступ открыт на проект, после завершения отключается.
Полезно вести простую таблицу или документ: имя, организация, ключ, дата выдачи, к каким сетям доступ, кто согласовал. Это не бюрократия ради бюрократии, а способ через год понять, почему неизвестный peer всё ещё подключается к вашему VPN.
Ограничения внутри сети
Даже после подключения к VPN подрядчик не должен видеть всё. На маршрутизаторах и firewall задают правила: доступ к конкретному серверу 1С, к веб-панели NVR, к SSH на Linux-хост, но не к пользовательским ПК и не к гостевой сети.
Если сеть площадки плоская, сначала может потребоваться навести порядок: разделить офис, кассы, камеры, гостей, серверы. Иначе VPN становится тоннелем в большой общий коридор, где случайная ошибка даёт слишком много прав.
Для удалённой поддержки удобно делать jump-host или сервисный узел: подрядчик заходит на него, а дальше работает по регламенту. Это особенно полезно, если нужно логировать действия, ограничивать инструменты и не раздавать прямой доступ ко всем устройствам.
Мониторинг и аварийный доступ
VPN тоже надо мониторить. Если туннель площадки упал, лучше узнать об этом до момента, когда срочно нужна поддержка кассы. В мониторинге инфраструктуры такие проверки относятся к базовым: доступен ли шлюз, поднят ли туннель, виден ли ключевой сервер.
Аварийный доступ стоит продумать заранее. Что делать, если основной интернет на площадке лежит? Есть ли резервный канал? Кто физически может перезагрузить роутер? Где хранится инструкция? Без этих ответов самый аккуратный WireGuard не поможет, если объект полностью отрезан.
С чего начать
Начните с карты: какие площадки, какие подсети, какие сервисы нужны подрядчикам. Затем выберите центральную точку, создайте отдельные ключи, настройте маршруты и firewall, проверьте доступ только к нужным ресурсам. После этого задокументируйте выдачу и отключение ключей.
Не открывайте RDP наружу «на время», если можно поднять управляемый VPN. WireGuard обычно проще, чем кажется, а польза для безопасности заметна сразу: меньше публичных портов, понятнее доступ, проще отключать лишних.
Если хотите организовать удалённую поддержку без белого RDP и хаотичных пробросов портов, напишите нам. Поможем спроектировать VPN-контур и связать его с ИТ-аутсорсингом или работой ваших подрядчиков.